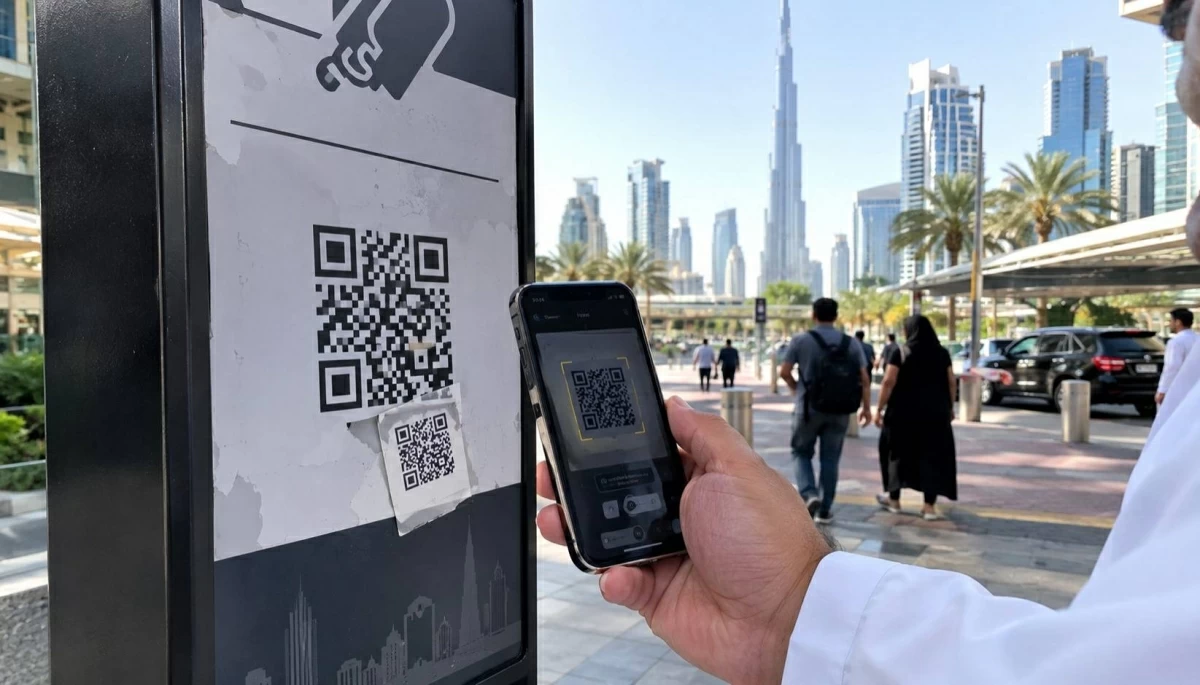


تتطلب الوقاية من الاحتيال عبر رموز الاستجابة السريعة QR Code التحقق من مصدر الرمز وعنوان الموقع الذي يفتحه قبل إدخال البيانات أو إجراء أي دفعة مالية، وفق إرشادات جهات حكومية في دولة الإمارات، حذّرت من استخدام رموز مزيفة في الرسائل الإلكترونية أو لصقها فوق رموز أصلية في الأماكن العامة، لتوجيه المستخدمين إلى مواقع تستهدف سرقة معلوماتهم الشخصية والمصرفية.
وحذّر مركز دبي للأمن الإلكتروني، من محاولات احتيال عبر رموز مزيفة، خصوصاً الواردة بالبريد الإلكتروني، تدّعي تقديم تحديثات أو خدمات عاجلة. ودعا إلى التحقق من مصدر الرسالة قبل مسح الرمز، وتجنب التفاعل مع الرسائل المشبوهة، وعدم إدخال المعلومات عبر روابط غير موثوقة.
افحص الرمز قبل مسحه
يوصي دليل مركز دبي للأمن الإلكتروني بالانتباه إلى علامات التلاعب بالرموز المطبوعة، ومنها وجود ملصق فوق الرمز الأصلي، أو حواف مرفوعة وفقاعات هواء، أو اختلاف في لون الورق ونوعه، أو حجم غير متناسق يغطي جزءاً من شعار المنشأة أو الكتابة المحيطة. وهذه مؤشرات تستدعي التحقق، وليست حكماً نهائياً على الرمز.
وعند الشك، ينصح الدليل بعدم مسح الرمز، وسؤال موظف المنشأة عن صحته، وطلب قائمة ورقية أو رابط مباشر. وإذا كان الرمز المشبوه في مكان عام، مثل المواقف، فيُنصح بتصويره وإبلاغ الجهة المسؤولة.
تحقّق قبل الدفع
توصي بلدية دبي بفحص عنوان الموقع الذي يفتح بعد مسح الرمز، والتأكد من أنه العنوان الصحيح والموثوق ويستخدم بروتوكول «HTTPS». ولا يُغني وجود البروتوكول عن التحقق من هوية الموقع. كما تدعو إلى عدم إدخال كلمات المرور أو البيانات البنكية أو بيانات الهوية في صفحات تُفتح عبر الرموز قبل التأكد من موثوقيتها. وتشدد البلدية على الحذر من الرسائل التي تستخدم التهديد أو الاستعجال لدفع المستخدم إلى اتخاذ قرار سريع.